Magento güvenlik konusu, bir kez yapılıp biten bir iş değil, düzenli bir bakım disiplinidir. Magento açık kaynak ve yaygın kullanılan bir platform olduğu için saldırganların da ilgisini çeker; güvenlik yamalarını zamanında uygulamayan, eski sürümde kalan veya kontrolsüz eklenti kullanan mağazalar en çok risk altındaki sitelerdir. Bu yazıda Magento sürüm numaralarının ne anlama geldiğini, Adobe’nin güvenlik yaması ve destek politikasını, güncellemeleri nasıl planlamanız gerektiğini ve ücretsiz Security Scan aracının nasıl kullanıldığını anlatıyoruz. Güncelleme ve güvenlik bakımını bize bırakmak isterseniz Magento güvenlik ve bakım sayfamıza göz atabilirsiniz.
Çerez ve kişisel veri tarafındaki yükümlülükler ayrı bir konudur; bunları çerez politikası ve çerez onayı yazımızda ele aldık.
Magento sürüm numaraları ne anlatır?
Magento sürümleri 2.4.x biçimindedir. Son rakam, sürüm hattını gösterir: 2.4.7, 2.4.8, 2.4.9 gibi. Her hat yayınlandıktan sonra o hatta güvenlik ve kalite düzeltmeleri içeren yamalar çıkar ve sürüm numarasının sonuna -p eki eklenir: 2.4.8-p1, 2.4.8-p2 gibi. Kendi sürümünüzü sunucuda bin/magento –version komutuyla görebilirsiniz.
Ekim 2026 itibarıyla Adobe’nin yayınlanan sürümler sayfasındaki güncel durum şöyle:
| Sürüm hattı | Son yayınlanan sürüm | Standart destek bitişi |
|---|---|---|
| 2.4.9 | 2.4.9 (12 Mayıs 2026) | 31 Mayıs 2029 |
| 2.4.8 | 2.4.8-p5 (12 Mayıs 2026) | 31 Mayıs 2028 |
| 2.4.7 | 2.4.7-p10 (12 Mayıs 2026) | 31 Mayıs 2027 (genişletilmiş destek 31 Mayıs 2028) |
| 2.4.6 | 2.4.6-p15 (12 Mayıs 2026) | 11 Ağustos 2026’da sona erdi (Adobe Commerce için genişletilmiş destek Ağustos 2027 sonuna kadar) |
Bunlara ek olarak 13 Ekim 2026’da 2.4.10-alpha1 yayınlandı; alfa sürümler yalnızca test içindir. Tablodaki genişletilmiş destek süreleri Adobe dokümantasyonunda Adobe Commerce müşterileri için tanımlanıyor. Magento Open Source kullanıyorsanız desteklenen güncel bir hatta ve o hattın en son yamasında kalmak çok daha önemlidir.
Adobe’nin destek ve yama politikası
Adobe’nin yaşam döngüsü politikasına göre her sürüm hattı, genel kullanıma sunulduğu tarihten itibaren üç yıllık standart destek alır. Bu süre boyunca kalite düzeltmeleri ve güvenlik yamaları yayınlanır. Politikada öne çıkan noktalar:
- Kümülatif güvenlik yamaları: Her yeni -p sürümü, o hattaki önceki güvenlik düzeltmelerini de içerir. Yani 2.4.8-p5’e geçen bir site, p1’den p4’e kadar olan düzeltmeleri de almış olur.
- İzole yamalar: Adobe bazı güvenlik düzeltmelerini ayrı yama dosyaları olarak da yayınlar. Bunları uygulayabilmek için o hattın en son -p sürümünde olmanız gerekir.
- Acil düzeltmeler (hotfix): Kritik açıklarda Adobe, desteklenen sürümler için acil düzeltmeler yayınlar. Adobe, bu düzeltmelerin tam bir güncellemenin yerini tutmadığını özellikle belirtiyor.
- Takvim: Adobe’nin yayın takvimine göre 2.4.x hattı için yılda bir tam sürüm (Mayıs), en az yılda bir güvenlik yaması yayınlanır. Pratikte son dönemde yamalar yılda birkaç kez çıktı (ör. 14 Ekim 2025, 10 Mart 2026 ve 12 Mayıs 2026). Kesin tarihleri Adobe’nin “Released versions” sayfasından takip edin.
Adobe ayrıca her yamayla birlikte güvenlik bültenleri yayınlar. Bu bültenler, kapatılan açıkların önem derecesini gösterir ve güncellemenin aciliyetini belirlemenize yardımcı olur.
Magento güvenlik yaması ile sürüm güncellemesi arasındaki fark
| Konu | Güvenlik yaması (ör. 2.4.8-p4 → p5) | Sürüm güncellemesi (ör. 2.4.8 → 2.4.9) |
|---|---|---|
| Kapsam | Güvenlik ve sınırlı kalite düzeltmeleri | Yeni özellikler, bağımlılık ve altyapı değişiklikleri |
| Sunucu değişikliği | Genellikle yok veya sınırlı | Çoğu zaman yeni PHP, veritabanı, OpenSearch sürümü |
| Eklenti uyumu | Genellikle sorunsuz, yine de test edilmeli | Tüm eklentiler ve özel modüller kontrol edilmeli |
| Sıklık | Yayınlandıkça, gecikmeden | Planlı, destek bitmeden önce |
Örneğin 2.4.9’a geçiş, PHP 8.5 ve Valkey 9 gibi yeni bağımlılıklar getirir. Bu nedenle sürüm güncellemesi bir proje gibi planlanmalı, güvenlik yaması ise rutin bakımın parçası olmalıdır.
E-ticaretinizi birlikte kuralım ve büyütelim
Shopify, pazaryerleri, e-fatura ve reklam ölçümlemesini tek elden kuruyoruz. Sorunuzu WhatsApp’tan yazın ya da formu doldurun, sizi arayalım.
Magento güncelleme nasıl planlanır?
- Takip: Adobe’nin güvenlik bültenlerini ve yayınlanan sürümler sayfasını düzenli takip edin.
- Değerlendirme: Yamanın önem derecesine ve sitenizi etkileyip etkilemediğine bakın.
- Test ortamı: Güncellemeyi önce canlı siteyle aynı yapıdaki test ortamında Composer ile uygulayın.
- Uyumluluk kontrolü: Eklentilerin, temanın ve özel modüllerin yeni sürümle çalıştığını doğrulayın.
- Kabul testi: Ürün arama, sepete ekleme, ödeme, kargo ve entegrasyonları uçtan uca deneyin.
- Yedek ve yayın: Canlıya almadan önce veritabanı ve dosya yedeği alın, düşük trafikli bir saatte yayınlayın.
- İzleme: Yayından sonra hata kayıtlarını, sipariş akışını ve performansı izleyin.
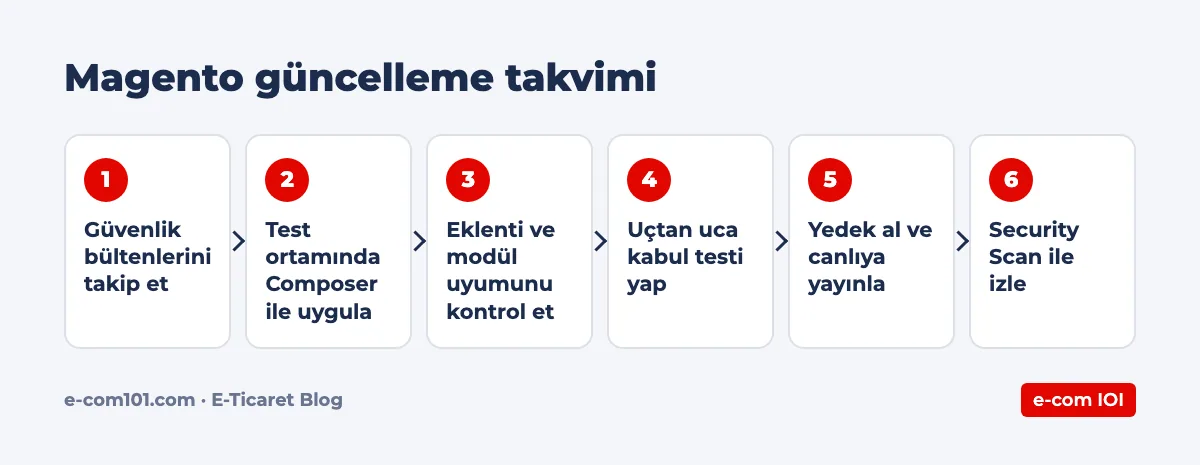
Güvenlik yamalarını yayınlandıktan sonra birkaç hafta içinde, sürüm güncellemelerini ise mevcut hattın destek bitişinden önce planlamak sağlıklı bir ritimdir.
Magento security scan aracı
Adobe’nin Security Scan aracı, Adobe Commerce ve Magento Open Source mağazalarının hepsine ücretsiz olarak sunulur. Araç, sitenizi bilinen güvenlik açıkları ve zararlı yazılım belirtileri açısından tarar; Adobe’nin dokümantasyonuna göre 21.000’den fazla güvenlik testi çalıştırır.
- Adobe Commerce hesabınıza (Commerce Marketplace hesabı) giriş yapın.
- Sol menüden Security Scan bölümünü açın ve kullanım koşullarını kabul edin.
- Taranacak alan adını ekleyin; her alan adı ayrı taranır.
- Size verilen doğrulama kodunu sitenize ekleyerek alan adının size ait olduğunu kanıtlayın.
- Taramayı haftalık, günlük veya isteğe bağlı olarak zamanlayın.
- Raporu inceleyin; başarısız testleri ve önerilen düzeltmeleri geliştirme ekibinizle paylaşın.
Rapordaki başarısız bir test her zaman gerçek bir açık anlamına gelmez, ama her biri incelenmelidir. Eski sürüm uyarıları ise doğrudan güncelleme planınıza girmelidir.
Güncellemenin ötesinde temel güvenlik önlemleri
- Yönetici adresi: Tahmin edilmesi zor bir yönetim paneli adresi kullanın; kurulumda Adobe de rastgele adres üretilmesini öneriyor.
- İki adımlı doğrulama: Magento 2.4 ile yönetici girişinde iki adımlı doğrulama standart olarak gelir; devre dışı bırakmayın.
- Yetki yönetimi: Her çalışana yalnızca ihtiyaç duyduğu ekranlara erişim verin; ayrılan çalışanların hesaplarını hemen kapatın.
- Eklenti disiplini: Yalnızca güvenilir kaynaklardan, güncel eklentiler kullanın; kullanılmayanları kaldırın.
- Sunucu güvenliği: İşletim sistemi ve servis güncellemeleri, güvenlik duvarı, yalnızca anahtarla SSH erişimi.
- Dosya izinleri: Kod dosyalarının web sunucusu tarafından yazılabilir olmaması, üretim modunda çalışma.
- Yedekleme: Düzenli ve sunucu dışında saklanan yedekler; geri yükleme testi.
- İzleme: Dosya değişikliği izleme, hata kayıtları ve ödeme sayfasındaki betiklerin düzenli kontrolü. Ödeme sayfasına zararlı betik eklenmesi, Magento sitelerinde görülen yaygın saldırı türlerindendir.
Bir güvenlik olayı yaşarsanız
Sitenizde şüpheli bir değişiklik, bilinmeyen bir yönetici hesabı veya ödeme sayfasında tanımadığınız bir betik fark ederseniz panik yapmadan şu sırayı izleyin: Tüm yönetici parolalarını ve API anahtarlarını değiştirin, sunucu ve uygulama kayıtlarını saklayın, değiştirilmiş dosyaları temiz bir kopyayla karşılaştırın, açığı kapatan güncellemeyi uygulayın ve gerekirse ödeme kuruluşunuzu bilgilendirin. Kişisel veri sızıntısı şüphesi varsa yasal bildirim yükümlülükleriniz için bir hukuk danışmanına başvurun.
Eski sürümde kalmanın riskleri
Desteği biten bir sürümde kalan mağaza, yeni bulunan açıklar için düzeltme alamaz. Bunun sonuçları müşteri ve ödeme verilerinin sızması, ödeme sayfasına zararlı kod eklenmesi, arama motorlarının siteyi tehlikeli olarak işaretlemesi ve ödeme kuruluşlarıyla yaşanan sorunlar olabilir. Ayrıca güncellemeyi geciktirdikçe arada biriken sürüm farkı büyür ve güncelleme maliyeti artar. Magento 1 kullanan siteler için durum daha ciddidir: Bu sürümün resmi desteği 30 Haziran 2020’de sona erdi.
Bakım kimin sorumluluğunda olmalı?
Magento güvenliğinde en sık gördüğümüz sorun teknik değil, organizasyoneldir: Güncellemeyi kimin takip edeceği belirsizdir. Ajans siteyi teslim etmiş, iç ekip ise teknik konulara uzak kalmıştır. Bu boşluğu kapatmak için şu soruların cevabı yazılı olmalıdır:
- Güvenlik bültenlerini kim takip ediyor ve kime bildiriyor?
- Test ortamı kimde, canlı ortamla ne sıklıkla eşitleniyor?
- Yamalar yayınlandıktan sonra en geç kaç gün içinde uygulanacak?
- Sürüm güncellemesi için yıllık bir bütçe ve takvim var mı?
- Bir güvenlik olayında ilk müdahaleyi kim yapacak, kime haber verilecek?
Bu sorumluluklar iç ekipte, bir geliştirme partnerinde veya ikisinin ortaklığında olabilir. Önemli olan, kimsenin “başkası bakıyordur” diye düşünmemesidir.
Sık yapılan hatalar
- Güncellemeleri doğrudan canlı sitede yapmak
- Çekirdek veya eklenti dosyalarını doğrudan değiştirip güncellemeyi imkansız hale getirmek
- Yalnızca acil düzeltmeleri uygulayıp tam yama sürümüne geçmemek
- Security Scan raporlarını kurup hiç okumamak
- Bakım işini “bir sorun çıkınca bakarız” diye sahipsiz bırakmak
Sonuç
Magento güvenlik, üç temel alışkanlığa dayanır: güvenlik yamalarını gecikmeden uygulamak, sürüm güncellemelerini destek bitmeden planlamak ve siteyi Security Scan gibi araçlarla düzenli izlemek. Ekim 2026 itibarıyla güncel sürüm 2.4.9’dur; 2.4.6 hattının standart desteği sona ermiştir ve 2.4.7 hattının standart desteği Mayıs 2027’de bitecektir.
Güncelleme takviminizi ve güvenlik bakımınızı birlikte planlamak için Magento güvenlik ve bakım sayfamızı inceleyin. Teknik ekibinizin güncelleme sürecini öğrenmesi için birebir Magento 2 eğitimi de veriyoruz.
Sık Sorulan Sorular
Magento'nun güncel sürümü hangisi?
Ekim 2026 itibarıyla güncel kararlı sürüm 12 Mayıs 2026'da yayınlanan 2.4.9'dur. Aynı gün 2.4.8-p5, 2.4.7-p10 ve 2.4.6-p15 yamaları da yayınlandı. 2.4.10 için yalnızca alfa sürüm bulunuyor.
Magento güvenlik yaması ne sıklıkla çıkar?
Adobe'nin yayın takvimine göre en az yılda bir güvenlik yaması yayınlanır; pratikte son dönemde yılda birkaç kez yama çıktı. Kritik açıklarda acil düzeltmeler de yayınlanır. Kesin tarihler için Adobe'nin yayınlanan sürümler sayfasını takip edin.
Magento security scan ücretli mi?
Hayır. Adobe'nin Security Scan aracı, Adobe Commerce ve Magento Open Source mağazalarının hepsine ücretsiz sunulur. Commerce Marketplace hesabınızdan alan adınızı ekleyip doğrulayarak haftalık, günlük veya isteğe bağlı tarama planlayabilirsiniz.
Magento güncelleme yaparken site kapanır mı?
Güncelleme sırasında kısa bir bakım modu süresi gerekebilir. Güncellemeyi önce test ortamında denemek, yedek almak ve düşük trafikli bir saatte yayınlamak bu süreyi kısaltır ve riski azaltır.
Magento sürüm desteği ne kadar sürer?
Adobe'nin yaşam döngüsü politikasına göre her sürüm hattı, yayın tarihinden itibaren üç yıllık standart destek alır. Örneğin 2.4.9 hattının standart desteği 31 Mayıs 2029'a kadar sürüyor.